
হামলার আশঙ্কায় বন্ধ ব্যাংক-ভূমিসেবাসহ বহু ওয়েবসাইট
সাইবার সুরক্ষা সক্ষমতা নিয়ে বড় প্রশ্ন
Advertisement
সাইফ আহমাদ
প্রকাশ: ২৫ অক্টোবর ২০২৬, ১২:০০ এএম
প্রিন্ট সংস্করণ
|
ফলো করুন |
|
|---|---|
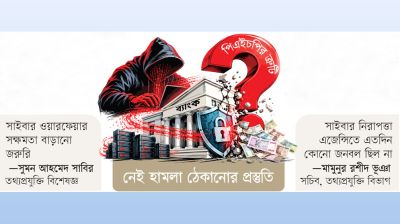
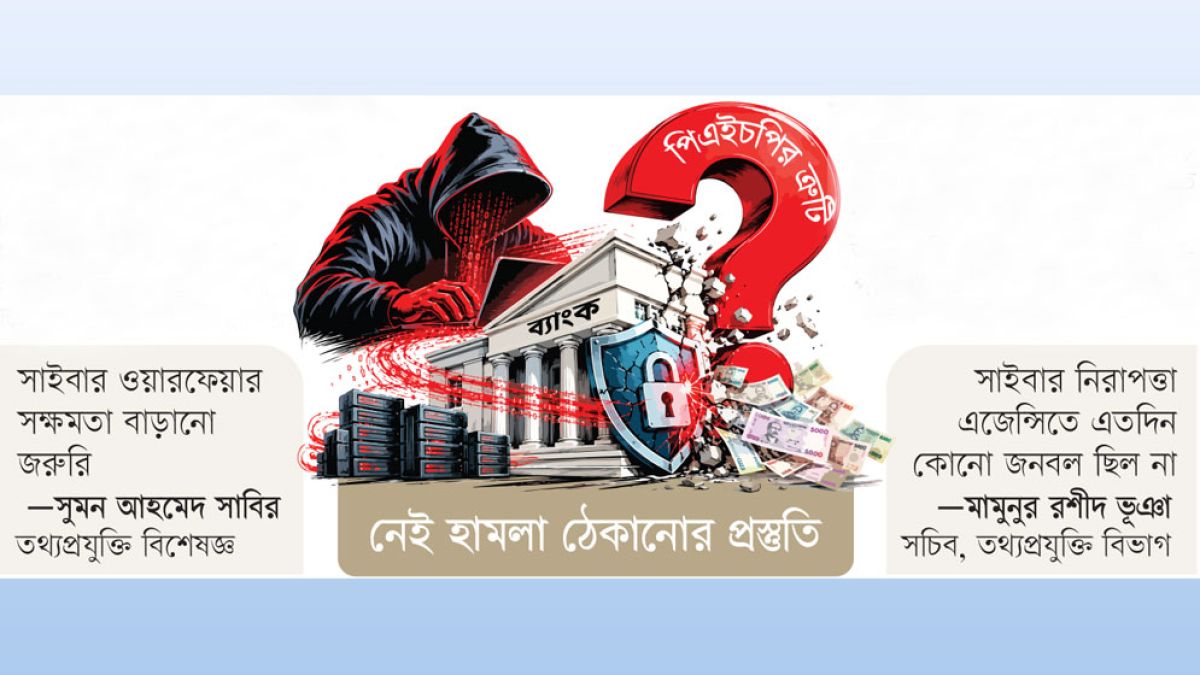
সাইবার হামলার আশঙ্কা দেখা দিলেই বন্ধ করে দেওয়া হয় সরকারি-বেসরকারি প্রতিষ্ঠানের ওয়েবসাইট। বন্ধ থাকে ডিজিটাল সেবা। ভোগান্তিতে পড়েন সাধারণ মানুষ। আগাম প্রস্তুতি আর সক্ষমতা না থাকায় দেশে প্রায়ই এমন ঘটনা ঘটছে। এবার প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপির নিরাপত্তা ত্রুটিতে কেন্দ্রীয় ব্যাংক, ভূমি মন্ত্রণালয়ের ডিজিটাল সেবা এবং একাধিক বাণিজ্যিক ব্যাংকের ওয়েবসাইট বন্ধ করে দেওয়া হয়েছে। অথচ বছরের পর বছর ডিজিটাল সেবা সম্প্রসারণে নেওয়া হয়েছে নানা প্রকল্প। আবার লুটপাট হয়েছে রাষ্ট্রের কোটি কোটি টাকা। কিন্তু গড়ে উঠেনি কার্যকর প্রতিরোধব্যবস্থা। দ্রুত নিরাপত্তা হালনাগাদ ও নিরবচ্ছিন্ন সেবা চালুর সক্ষমতার বদলে ওয়েবসাইট বন্ধ রাখাই হয়ে উঠছে প্রধান কৌশল। প্রশ্ন উঠেছে, ভবিষ্যতে সাইবার ওয়ারফেয়ারের জন্য কতটা প্রস্তুত বাংলাদেশ। ঝুঁকি মোকাবিলায় সক্ষমতাই বা কতটুকু। সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, সামরিক শক্তির পাশাপাশি সাইবার আক্রমণ প্রতিরোধ ও মোকাবিলায় রাষ্ট্রীয় সক্ষমতা গড়ে তুলতে না পারলে গুরুত্বপূর্ণ অবকাঠামোর ক্ষেত্রে বড় ধরনের বিপর্যয়ের মুখে পড়তে পারে দেশ।
তথ্যপ্রযুক্তি বিশেষজ্ঞ ও এশিয়া-প্যাসিফিক নেটওয়ার্ক ইনফরমেশন সেন্টারের (এপনিক) নির্বাহী কমিটির (ইসি) সদস্য সুমন আহমেদ সাবির যুগান্তরকে বলেন, ভবিষ্যতে যুদ্ধের ধরন বদলে যাবে। সেখানে যুক্ত হবে সাইবার ওয়ারফেয়ার। স্বাভাবিকভাবেই এখনকার তুলনায় বহুগুণ বাড়বে সাইবার হামলার ঝুঁকি। শুধু সামরিক শক্তি দিয়ে এ যুদ্ধ মোকাবিলা করা সম্ভব নয়। এজন্য রাষ্ট্রীয় পর্যায়ে সমন্বিত সাইবার নিরাপত্তা কাঠামো গড়ে তোলা জরুরি। তিনি বলেন, আমাদের পারমাণবিক বিদ্যুৎকেন্দ্র, মেট্রোরেলসহ অটোমেশননির্ভর গুরুত্বপূর্ণ অবকাঠামো সাইবার হামলার লক্ষ্যবস্তু হতে পারে। এসব প্রতিষ্ঠান হামলার শিকার হলে বড় ধরনের বিপর্যয় ঘটতে পারে। তাই এসব অবকাঠামোর নিরাপত্তা নিয়মিত পরীক্ষা, ঝুঁকি শনাক্ত এবং হামলার ঘটনায় দ্রুত সাড়া দেওয়ার সক্ষমতা এখন থেকেই নিশ্চিত করতে হবে।
সাইবার নিরাপত্তা নিশ্চিত করার ক্ষেত্রে সক্ষমতার ঘাটতি রয়েছে বলে স্বীকার করেন তথ্য ও যোগাযোগ প্রযুক্তি বিভাগের সচিব মো. মামুনুর রশীদ ভূঞা। তিনি বলেন, সাইবার নিরাপত্তা এজেন্সির নিজস্ব দক্ষ জনবল না থাকায় এতদিন কার্যক্রম পরিচালনায় বিভিন্ন সীমাবদ্ধতা ছিল। তবে এজেন্সির জন্য ১০০টি পদের অনুমোদন পাওয়া গেছে। এসব পদের অধিকাংশেই কারিগরি বিশেষজ্ঞ নিয়োগ দেওয়া হবে। দ্রুত নিয়োগপ্রক্রিয়া সম্পন্ন করা সম্ভব হবে বলে আশা প্রকাশ করেন তিনি। সচিব বলেন, সাইবার হামলার ঝুঁকি কোনো দেশই এড়াতে পারে না। বাংলাদেশও এর ব্যতিক্রম নয়। তাই সরকার সাইবার নিরাপত্তাকে গুরুত্ব দিয়ে দেখছে। জনসচেতনতা বৃদ্ধি, সামগ্রিক সক্ষমতা উন্নয়ন ও অবকাঠামো শক্তিশালী করতে কাজ চলছে। পাশাপাশি সাইবার ঝুঁকি শনাক্ত, পর্যবেক্ষণ ও মোকাবিলায় সক্ষমতা বাড়াতে দ্রুত সিকিউরিটি অপারেশন সেন্টার (এসওসি) ও নেটওয়ার্ক অপারেশন সেন্টার (এনওসি) প্রতিষ্ঠার ওপর গুরুত্ব দেওয়া হচ্ছে।
প্রাপ্ত তথ্যমতে, বুধবার ওয়েবসাইট তৈরিতে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর বিশ্বজুড়ে সাইবার হামলা ও তথ্য চুরির আশঙ্কা দেখা দেয়। সাইবার নিরাপত্তা প্রতিষ্ঠান উইজের গবেষকরা ত্রুটি দুটি শনাক্ত করেন। ত্রুটি দুটি সার্ভারের মেমোরি ব্যবস্থাপনার সঙ্গে সম্পর্কিত। এগুলো কাজে লাগিয়ে সার্ভারে থাকা সংবেদনশীল তথ্য চুরি এবং দূর থেকে ক্ষতিকর কোড চালানোর ঝুঁকি তৈরি হতে পারে। এ পরিস্থিতিতে ঝুঁকি মোকাবিলা ও নিরাপত্তা জোরদারে সতর্কতামূলক ব্যবস্থা হিসাবে বৃহস্পতিবার থেকে বাংলাদেশ ব্যাংকসহ দেশের অন্তত ১০টি ব্যাংকের ওয়েবসাইট বন্ধ রাখা হয়েছে। এছাড়া বন্ধ রয়েছে ভূমি মন্ত্রণালয়ের ডিজিটাল ভূমিসেবার ওয়েবসাইট। এতে গুরুত্বপূর্ণ ডিজিটাল সেবার নিরাপত্তা ও সাইবার হামলা মোকাবিলায় দেশের প্রস্তুতি নিয়ে নতুন করে প্রশ্ন উঠেছে।
বাংলাদেশ ব্যাংকের নির্বাহী পরিচালক ও মুখপাত্র আরিফ হোসেন খান জানান, সাইবার হামলার ঝুঁকি তৈরি হওয়ায় বাংলাদেশ ব্যাংকের ওয়েবসাইট বন্ধ রাখা হয়েছে। পূর্ণাঙ্গ নিরাপত্তা নিশ্চিত না হওয়ায় ওয়েবসাইট চালু করা হয়নি।
বিশ্বের বিভিন্ন কেন্দ্রীয় ব্যাংক ও বাণিজ্যিক ব্যাংকও একই ধরনের সতর্কতামূলক ব্যবস্থা নিচ্ছে। কবে ওয়েবসাইট চালু হবে, তা এখনই বলা যাচ্ছে না। আইটি টিম নিরবচ্ছিন্নভাবে কাজ করছে। নিরাপত্তা নিশ্চিত করে যত দ্রুতসম্ভব ওয়েবসাইট চালুর চেষ্টা চলছে।
বেসরকারি ব্যাংকের এক কর্মকর্তা বলেন, ওয়েবসাইট এখন ডাউন করে রাখার কারণে যদি কোনো ক্ষতি হয়, এর চেয়ে বড় বিষয় আমাদের কাছে নিরাপত্তা নিশ্চিত করা। যতক্ষণ নিরাপত্তা শতভাগ নিশ্চিত হতে না পারব, আমরা এটি চালু করব না।
যদিও সরকারের সাইবার নিরাপত্তাসংশ্লিষ্ট সংস্থা কম্পিউটার ইনসিডেন্ট রেসপন্স টিম (বিজিডি ই-গভ সার্ট) বৃহস্পতিবার পিএইচপির নিরাপত্তা ত্রুটি নিয়ে জরুরি সতর্কবার্তা জারি করে। এতে সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে তাদের সার্ভারে পিএইচপির ব্যবহার শনাক্ত করা, ব্যবহৃত সংস্করণগুলো ঝুঁকিপূর্ণ কি না যাচাই করা এবং প্রয়োজনীয় নিরাপত্তাব্যবস্থা নেওয়ার পরামর্শ দেওয়া হয়। সার্টের জারি করা সতর্কবার্তায় বলা হয়, এ জটিল সমস্যাটি মূলত পিএইচপির মেমোরি ব্যবস্থাপনার সঙ্গে সম্পর্কিত। সার্ভারের মেমোরি শেষ হয়ে গেলে কিংবা মেমোরি খালি করার পরও পুরোনো রিকোয়েস্টের ডেটা থেকে যাওয়ার সুযোগ তৈরি হয়। এ সুযোগ কাজে লাগিয়ে হ্যাকাররা বিশেষভাবে তৈরি এইচটিটিপি রিকোয়েস্ট পাঠিয়ে অনায়াসে সার্ভারে ক্ষতিকর কোড এক্সিকিউট করতে পারে।
সাইবার নিরাপত্তা বিশ্লেষকদের মতে, দেশের সাইবার নিরাপত্তা নিশ্চিত করতে সংশ্লিষ্ট সংস্থাগুলোর কৌশলগত দিকনির্দেশনা ও পারস্পরিক সমন্বয়ের সক্ষমতা বাড়াতে হবে। জাতীয় পর্যায়ে একটি সমন্বিত কেন্দ্রের মাধ্যমে সরকারি-বেসরকারি বিভিন্ন খাতের পাশাপাশি আন্তর্জাতিক সংস্থাগুলোর সঙ্গে সহযোগিতা জোরদার করা প্রয়োজন। একই সঙ্গে সরকারি প্রতিষ্ঠান, আর্থিক খাত ও অন্যান্য গুরুত্বপূর্ণ প্রতিষ্ঠানের জন্য পৃথক কম্পিউটার ইমার্জেন্সি রেসপন্স টিম (সার্ট) গঠন ও কার্যকর করতে হবে। এতে সাইবার হামলা দ্রুত শনাক্ত ও মোকাবিলা এবং সম্ভাব্য ক্ষয়ক্ষতি সীমিত রাখা সহজ হবে।
সাইবার নিরাপত্তা বিশেষজ্ঞ তানভীর হাসান জোহা যুগান্তরকে বলেন, সাইবার নিরাপত্তার কোনো দুর্বলতা শনাক্ত হলেই ওয়েবসাইট বন্ধ করে দেওয়া স্থায়ী কোনো সমাধান নয়। বরং এতে জনগণের ডিজিটাল সেবা ব্যাহত হয় এবং প্রতিষ্ঠানের কার্যক্রমে বিঘ্ন ঘটে। প্রতিটি প্রতিষ্ঠানের নিয়মিত নিরাপত্তা পরীক্ষা, সফটওয়্যার হালনাগাদ, সার্বক্ষণিক নজরদারি ও জরুরি পরিস্থিতি মোকাবিলার প্রস্তুতি থাকা প্রয়োজন। কোনো দুর্বলতা শনাক্ত হলে দ্রুত তা চিহ্নিত করে সমাধান করতে হবে। পাশাপাশি বিকল্প ব্যবস্থা রেখে সেবা সচল রাখার সক্ষমতাও গড়ে তুলতে হবে। সাইবার নিরাপত্তায় শুধু প্রকল্প গ্রহণ বা প্রযুক্তি কেনাই যথেষ্ট নয়-প্রয়োজন দক্ষ জনবল, জবাবদিহি এবং নিয়মিত তদারকি করা। প্রতিরোধমূলক ব্যবস্থা ছাড়া প্রতিবার ঝুঁকি দেখা দিলে ওয়েবসাইট বন্ধ করে দেওয়া কার্যকর কৌশল হতে পারে না।